Auditoría tecnológica para pymes
Seguridad Y Cumplimiento
Guía práctica para auditar la tecnología de una pyme: reducir costes, priorizar riesgos y decidir mantener, modernizar o reemplazar.

Si tu pyme usa demasiadas herramientas, repite tareas a mano o no tiene claro quién accede a los datos, ya tienes motivos para revisar tu tecnología.
Yo resumiría esta guía así: una auditoría sirve para bajar gasto, reducir fallos, cerrar riesgos de seguridad y decidir qué sistemas seguir usando, cuáles poner al día y cuáles cambiar. En muchas pymes, el ahorro por quitar licencias duplicadas, arreglar integraciones y frenar trabajo manual puede notarse en pocas semanas. Y el coste de no hacerlo puede ser alto: una brecha de datos en una pyme española puede superar los 10.000 € entre incidencias, paradas y gestión del problema, según el caso.
Antes de entrar al detalle, esto es lo que yo tendría claro:
Qué se revisa: web, hosting, apps internas, CRM, ERP, analítica, automatizaciones y accesos.
Qué fallos suelen salir: software viejo, integraciones a medias, tareas manuales, licencias solapadas y huecos en RGPD.
Cómo se hace: alcance, inventario, análisis de riesgos y hoja de ruta.
Qué debe entregar: mapa de sistemas, inventario de datos, registro de brechas, prioridades y presupuesto por fases.
Qué decisión permite:mantener, modernizar o reemplazar.
Hay un punto que muchas empresas pasan por alto: no basta con detectar problemas. Yo necesito salir de la auditoría con una decisión por sistema, un coste estimado en € y un orden de ejecución. Si no, el informe se queda en papel.
En corto: esta guía explica cómo revisar lo que ya tienes, cómo ordenar los riesgos y cómo convertir hallazgos técnicos en decisiones de negocio que sí se pueden ejecutar.
Auditoría Informática Qué Es, Cómo Funciona y Por Qué Es CRUCIAL en el Mundo Digital
Áreas que debe cubrir una auditoría tecnológica
Una auditoría debe revisar los sistemas que más pesan en costes, seguridad y escalabilidad: web, aplicaciones internas, ERP, CRM, analítica y accesos. La idea no es solo mirar “qué hay”, sino salir de cada revisión con una decisión clara: mantener, corregir o cambiar. Ese mapa luego sirve para decidir qué conviene conservar, qué toca actualizar y qué ya pide relevo.
Infraestructura web, hosting y aplicaciones internas
Aquí suelen aparecer los problemas que más ruido hacen en el día a día: cuellos de botella, caídas, copias de seguridad mal resueltas y formularios que dejan datos expuestos.
Conviene revisar SSL/TLS, copias de seguridad, rendimiento, volumen real de tráfico y formularios de captación. Si la web carga lenta o el hosting se queda corto, el negocio pierde conversiones y también confianza. Y eso, aunque a veces no se vea a simple vista, acaba pasando factura.
Las aplicaciones internas suelen arrastrar deuda técnica. Muchas dependen de tareas manuales, fallan cuando sube la carga y piden más mantenimiento del que deberían. Al principio puede parecer “soportable”. Cuando crece la demanda, se convierte en retrasos, incidencias y sobrecostes.
Con la base técnica clara, el siguiente paso es revisar cómo se mueve la información entre sistemas.
CRM, ERP, analítica y automatizaciones
Aquí la clave es comprobar si los sistemas comparten datos sin duplicidades. Un CRM desconectado del ERP obliga a meter la misma información dos veces, multiplica errores y acaba generando informes poco fiables.
Un flujo mal configurado no solo ahorra menos tiempo. También mete fallos invisibles, de esos que pasan semanas sin dar la cara y luego complican ventas, facturación o seguimiento.
La analítica entra en este mismo bloque. Si los datos están duplicados o mal integrados, los informes dejan de contar lo que de verdad está pasando. Y si el dato falla, la decisión también falla.
Después de validar el flujo de datos, toca comprobar quién puede acceder a esa información.
Ciberseguridad, control de accesos y cumplimiento básico
Esta tabla resume qué revisar y qué impacto puede tener cada fallo en el negocio:
Área revisada | Comprobaciones clave | Problemas habituales en pymes | Impacto típico en el negocio |
|---|---|---|---|
Web y formularios | SSL/TLS, copias de seguridad, hosting en la UE | Almacenamiento y tratamiento de datos fuera del marco definido, carga lenta, hosting insuficiente | Riesgo legal y pérdida de confianza |
CRM y ERP | Integridad de la conexión, duplicidad de datos, fiabilidad de informes | Introducción manual de datos, pagos duplicados, informes incorrectos | Ineficiencia operativa, errores de facturación |
Ciberseguridad | MFA, políticas de contraseñas, cifrado, roles de usuario | Sin autenticación en dos pasos, contraseñas débiles | Brechas de datos, pérdida de cuentas, sanciones del RGPD |
Automatizaciones | Errores en flujos, coste de mantenimiento, dependencias ocultas | Scripts con fallos silenciosos, automatizaciones sin supervisión | Más mantenimiento y más riesgo de fallos |
La auditoría también debe dejar claro qué datos se recogen, dónde se almacenan y quién los trata.
Cómo se realiza una auditoría tecnológica en una pyme
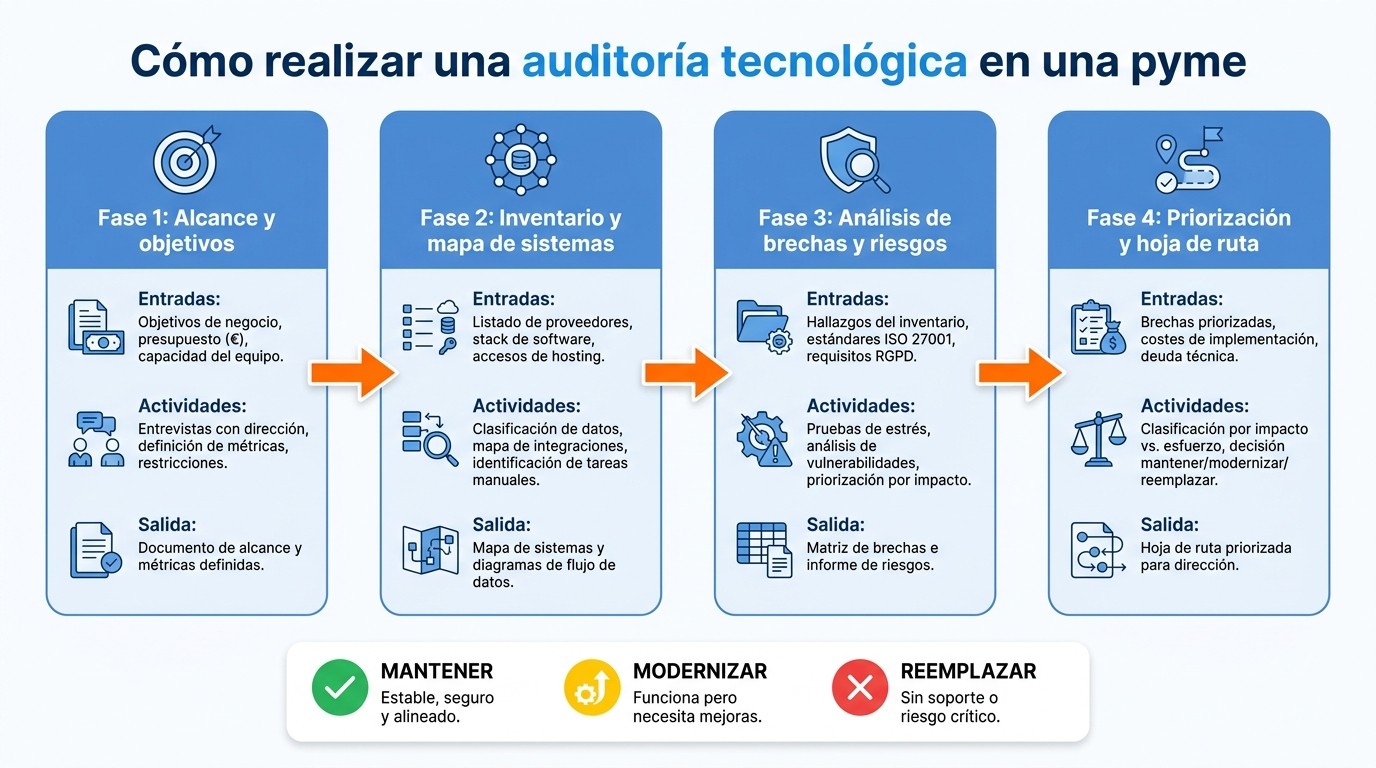
Cómo hacer una auditoría tecnológica en una pyme: 4 fases clave
Una auditoría bien planteada convierte datos técnicos sueltos en decisiones de negocio que dirección sí puede usar.
El proceso suele seguir cuatro fases:
Fase de auditoría | Entradas | Actividades | Salidas |
|---|---|---|---|
1. Alcance y objetivos | Objetivos de negocio, presupuesto en €, capacidad del equipo, etapa de crecimiento | Entrevistas con dirección, definición de métricas clave, establecimiento de restricciones | Documento de alcance y métricas definidas |
2. Inventario y mapa de sistemas | Listado de proveedores, stack de software, accesos de hosting, acuerdos de encargo de tratamiento | Clasificación de datos por sensibilidad, mapa de integraciones entre sistemas, identificación de tareas manuales | Mapa de sistemas, diagramas de flujo de datos |
3. Análisis de brechas y riesgos | Hallazgos del inventario, estándares de seguridad (ISO 27001), requisitos del RGPD | Pruebas de estrés, análisis de vulnerabilidades, priorización por impacto, urgencia y esfuerzo | Matriz de brechas, informe de riesgos |
4. Priorización y hoja de ruta | Brechas priorizadas, costes de implementación, análisis de deuda técnica | Clasificación por impacto de negocio frente a esfuerzo, decisión de mantener/modernizar/reemplazar | Hoja de ruta priorizada para dirección |
Definir el alcance, los objetivos y el presupuesto disponible
Cuando ya sabes qué áreas entran en revisión, el siguiente paso es poner orden y decidir qué pesa más para el negocio.
Aquí conviene dejar claro si la auditoría busca bajar costes, reforzar la seguridad o dejar la infraestructura lista para crecer. Esa decisión marca qué se revisa y hasta dónde merece la pena entrar. No es lo mismo revisar un sistema crítico para ventas que una herramienta secundaria que apenas usa el equipo.
El alcance, además, tiene que encajar con la situación de la pyme: cuántas personas pueden participar, cuánto tiempo pueden dedicar y qué presupuesto hay para aplicar cambios después. Si la auditoría detecta diez problemas, pero la empresa no puede arreglar ni uno, el trabajo se queda en papel mojado.
Construir el inventario y mapear sistemas y flujos de datos
En esta fase toca sacar todo a la luz: software, dominios, servicios de hosting, integraciones, cuentas de usuario, bases de datos, dispositivos y proveedores críticos. La idea no es solo saber qué existe, sino entender de dónde sale el dato, por qué sistemas pasa y en qué punto hace falta intervención manual.
Ese mapa da una imagen bastante clara de los cuellos de botella, las duplicidades y los puntos de fricción. A veces el problema no está en una gran caída, sino en algo más silencioso: una integración entre dos sistemas clave que funciona a medias y obliga al equipo a hacer trabajo manual una y otra vez.
Clasificar brechas, riesgos y prioridades de mejora
Con el inventario ya hecho, los hallazgos se ordenan con tres criterios: impacto en el negocio, urgencia y esfuerzo de implementación. No todo fallo tiene el mismo peso. Lo urgente suele ser lo que afecta a procesos clave o aumenta el riesgo en costes, seguridad o escalabilidad. Lo demás puede pasar a fases posteriores.
Conviene ordenar las mejoras con ese filtro para no acabar con una lista eterna de tareas que nadie sabe por dónde empezar. Así, la priorización se vuelve clara para dirección, incluso aunque no tenga perfil técnico. Y de ahí salen dos piezas que importan de verdad: el informe final y la hoja de ruta.
Entregables que una pyme debe recibir tras la auditoría
Una auditoría tiene que dejar entregables claros y usables. No basta con un documento bonito ni con un listado de problemas sueltos. Dirección y equipo técnico necesitan salir de la auditoría con material que les permita decidir qué tocar, qué aplazar y dónde poner el dinero.
Ahí está la diferencia entre una auditoría que se queda en teoría y una que sirve de verdad: convierte el inventario y la priorización en decisiones que se pueden ejecutar.
Entregable | Audiencia | Formato | Decisión que permite |
|---|---|---|---|
Diagnóstico del estado actual y mapa de sistemas | Técnica y dirección | Mapa de arquitectura claro | Identificar dependencias y cuellos de botella para decidir qué refactorizar |
Inventario de datos y matriz de sensibilidad | Legal y dirección | Hoja de cálculo alineada con el RGPD | Detectar brechas de cumplimiento y priorizar inversión en ciberseguridad |
Hoja de ruta priorizada | Dirección y producto | Tabla priorizada por fase y coste | Asignar presupuesto a mejoras imprescindibles frente a mejoras opcionales |
Registro de brechas y riesgos | Técnica y seguridad | Registro de incidencias con puntuación de riesgo | Detectar brechas que exigen acción inmediata |
Presupuesto por fase | Dirección | Presupuesto estimado por fase (€) | Alinear el gasto tecnológico con la etapa de crecimiento de la pyme |
Diagnóstico del estado actual y mapa de sistemas
Lo primero es tener una foto exacta del punto de partida. Este entregable enseña cómo está montada hoy la infraestructura digital: qué sistemas existen, cómo se conectan entre sí y dónde aparecen los puntos débiles.
Un mapa bien hecho ayuda a ver dependencias y cuellos de botella en la web, el CRM, el ERP, las apps internas, la analítica y el hosting. Dicho de forma simple: permite entender qué piezas sostienen el negocio y qué piezas pueden frenarlo.
Matriz de brechas y hoja de ruta priorizada
Los hallazgos deben pasar a una lista de problemas ordenada por nivel de riesgo, impacto en el negocio y esfuerzo estimado. Cada brecha tiene que indicar, como mínimo, riesgo, impacto, coste y plazo.
Después, esa información se convierte en una hoja de ruta priorizada. Y aquí no conviene mezclarlo todo. Las acciones urgentes deben quedar separadas de las mejoras a medio plazo, para que el equipo no trate igual un fallo crítico que una mejora deseable.
Recomendaciones según la fase del negocio
La recomendación final tiene que encajar con la fase real de la empresa. No es lo mismo una pyme que aún está validando su modelo que otra que ya está creciendo.
Una pyme en validación prioriza simplicidad y coste.
Una pyme que escala prioriza seguridad y escalabilidad.
Cada recomendación debe traducirse en acciones concretas y en rangos de presupuesto en euros (€). Si no hay acción, coste y fase, la hoja de ruta no sirve para aprobar presupuesto.
Cómo usar los hallazgos para decidir qué mantener, actualizar o reemplazar
Con la hoja de ruta ya priorizada, llega el momento de tomar decisiones. Hay que definir qué sistema se queda como está, cuál conviene poner al día y cuál toca sustituir. Para hacerlo bien, la respuesta suele depender de tres puntos muy concretos: el coste real de mantenerlo, el riesgo de seguridad y el impacto en el negocio.
La matriz de abajo resume la decisión que más ayuda a dirección: mantener, modernizar o reemplazar.
Decisión | Cuándo encaja | Beneficios | Riesgos | Acción típica |
|---|---|---|---|---|
Mantener | El sistema es estable, seguro y está alineado con el proceso de negocio. | Coste bajo; mínima interrupción. | Acumulación de deuda técnica si se ignora durante demasiado tiempo. | Reforzar accesos (MFA) y ajustar el hosting. |
Modernizar | Funciona, pero es lento, difícil de actualizar o carece de integraciones. | Mejor rendimiento; mantenimiento más sencillo. | Aumento temporal del coste de desarrollo. | Reorganización del código, integración mediante API y mejora de experiencia e interfaz. |
Reemplazar | Herramienta sin soporte, con costes de mantenimiento altos o vulnerabilidades críticas. | Alta escalabilidad; seguridad moderna; mejor experiencia de uso. | Inversión inicial elevada; riesgos en la migración de datos. | Migración a software en la nube o desarrollo a medida de un nuevo sistema central. |
Cuándo mantener la tecnología actual
Un sistema merece seguir cuando cumple tres condiciones al mismo tiempo: es estable, seguro y encaja con el proceso de negocio sin obligar al equipo a hacer malabares. Si se dan esas tres condiciones, no hace falta tocarlo a fondo.
En ese caso, lo normal es aplicar ajustes pequeños y seguir de cerca su estado. Por ejemplo:
Endurecer los controles de acceso
Revisar permisos por roles
Limpiar informes que ya no aportan nada
Mover una pieza que funciona, solo por moverla, suele meter más coste y más riesgo.
Cuándo modernizar o reemplazar sistemas
Las señales de que un sistema pide intervención suelen verse bastante pronto. Exportaciones manuales una y otra vez entre herramientas que deberían estar conectadas. Código personalizado frágil. Interfaces que hacen perder tiempo cada día. O plataformas cuyo coste ya no encaja con el valor que dan.
Cuando varias de estas señales aparecen juntas en el mismo sistema, modernizar o reemplazar deja de ser una opción secundaria. Pasa a ser una decisión que afecta al ritmo de trabajo, al coste y a la seguridad.
La diferencia entre modernizar y reemplazar está en una idea simple: si la base del sistema aún sirve, se puede modernizar; si ya está agotada, toca sustituirla. Modernizar tiene sentido cuando la lógica de negocio sigue funcionando, pero la parte técnica se ha quedado atrás. Ahí entran tareas como reorganizar el código, añadir integraciones mediante API o rediseñar la experiencia y la interfaz.
Reemplazar, en cambio, es la salida cuando el sistema ya no tiene soporte, arrastra demasiada deuda técnica o genera un riesgo de seguridad que no se puede corregir de forma razonable.
Con esa decisión ya tomada, la pyme puede dejar atrás la fase de auditoría y pasar a ejecutar.
Conclusión: decisiones clave que debe apoyar una auditoría tecnológica
Una auditoría tecnológica bien hecha no termina en un informe bonito. Termina en decisiones claras. Sirve para que la pyme entienda su situación real, vea dónde se están escapando tiempo y dinero, detecte riesgos de seguridad, ordene mejoras según presupuesto y fase de crecimiento, y decida con criterio qué mantener, qué modernizar y qué reemplazar.
El valor no está solo en detectar problemas. Está en convertir ese análisis en una base más firme para crecer.
Por eso, la auditoría debe cerrarse con tres cosas por cada sistema:
Una decisión concreta
Un coste estimado
Un orden de ejecución
Una auditoría tecnológica sirve para decidir qué mantener, qué modernizar y qué reemplazar con criterio de negocio.
FAQs
¿Cuándo necesita mi pyme una auditoría tecnológica?
Tu pyme necesita una auditoría de software cuando empieza a ver señales claras de desgaste: obsolescencia, ineficiencias operativas o una arquitectura que, en lugar de ayudar, pone freno al crecimiento. También conviene hacerla si hay fallos de seguridad, mala conexión entre sistemas como el CRM o el ERP, o si se está yendo dinero en herramientas que no aportan lo que deberían.
Además, cuando el negocio escala, el salto de un MVP a un producto completo cambia las reglas del juego. En ese punto, toca revisar si la estructura actual aguanta más tráfico y si cumple con los requisitos legales y de seguridad.
¿Cuánto cuesta una auditoría tecnológica para una pyme?
El coste de una auditoría tecnológica para una pyme no tiene una tarifa cerrada. Cambia según la complejidad de la infraestructura, la cantidad de sistemas que haya que revisar y el nivel de detalle del diagnóstico.
Dicho de forma simple: no cuesta lo mismo revisar un entorno básico que analizar una operación con varias herramientas, procesos y puntos de conexión entre sistemas.
Por eso, el precio se ajusta a la fase de crecimiento de la empresa y a sus necesidades técnicas. Si quieres un presupuesto afinado, primero hay que dejar claro el alcance del proyecto y las metas de escalado.
¿Qué debo hacer después de la auditoría?
Tras recibir el diagnóstico, toca poner orden en las prioridades. No todo va primero, ni todo pide el mismo dinero o la misma prisa. Lo más sensato es revisar cada recomendación según su impacto, el presupuesto disponible y la urgencia, y pasar de los hallazgos a un plan de acción claro. Ahí entran mejoras concretas como actualizar software obsoleto, optimizar procesos manuales o reforzar la seguridad digital.
Luego viene una parte que muchas veces se deja para más tarde, y ahí es donde suelen empezar los problemas: las revisiones periódicas. Sirven para ajustar configuraciones, comprobar que los sistemas siguen alineados con tus objetivos e incorporar monitorización y automatización. ¿La idea? Reducir errores y detectar incidencias antes de que te estallen en la cara.